Où vivent les données de vos participants? Guide canadien
« Toutes les données des participants doivent être hébergées au Canada. » La phrase revient constamment dans les appels d'offres événementiels, écrite la plupart du temps par quelqu'un qui croit que la loi canadienne sur la vie privée l'exige.
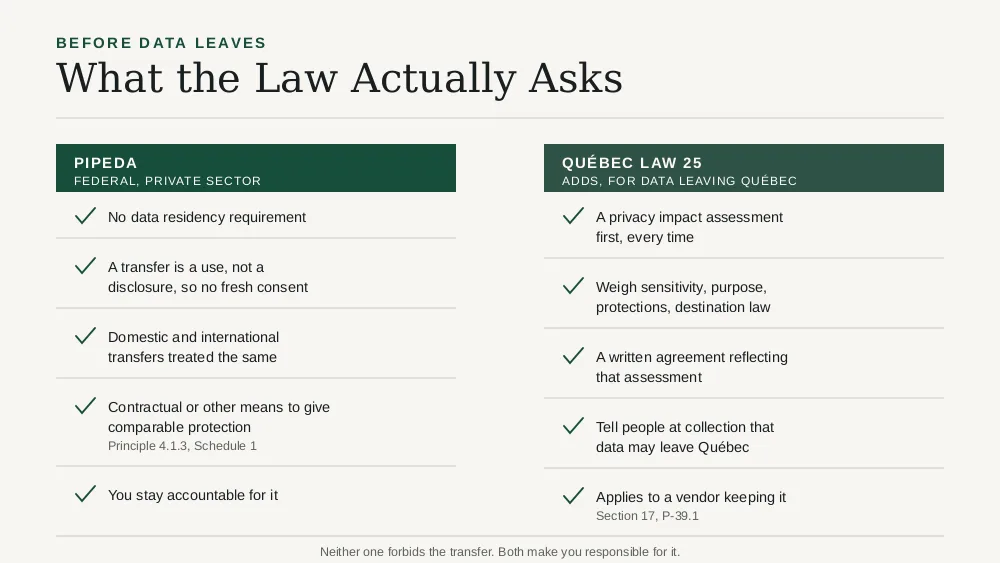
Ce n'est pas le cas. Sous la LPRPDE, la loi fédérale sur la protection des renseignements personnels dans le secteur privé, il n'existe aucune exigence de résidence des données. Ce que la loi exige, c'est la responsabilité : vous demeurez responsable des renseignements personnels après les avoir confiés à un sous-traitant, où qu'il se trouve. Le Québec est la véritable exception, et il est plus strict que la plupart des organisateurs ne le croient, mais il n'impose pas non plus la résidence.
Cela compte, parce qu'une clause de résidence qui n'est pas exigée par la loi mais appliquée quand même rétrécira votre liste de fournisseurs, fera monter votre prix, et laissera tout de même le risque réel sans réponse. Voici ce que dit la loi, où vont réellement les données des participants, et ce qu'il faut demander à la place.
Cet article est une orientation générale destinée aux équipes d'événements et d'approvisionnement, et non un avis juridique. Les obligations en matière de vie privée dépendent de votre situation précise et de votre province. Consultez un avocat spécialisé avant de vous appuyer sur une exigence dans un contrat ou un appel d'offres.
TL;DR
- La LPRPDE n'exige pas que les renseignements personnels restent au Canada, et elle ne distingue pas les transferts nationaux des transferts internationaux.
- Confier des données à un sous-traitant est un transfert, pas une communication : cela n'exige donc pas un nouveau consentement, mais vous en demeurez responsable.
- La LPRPDE exige des moyens contractuels ou autres assurant un degré de protection comparable pendant le traitement par un tiers.
- La Loi 25 du Québec est différente : avant que des renseignements personnels ne sortent du Québec, vous devez réaliser une évaluation des facteurs relatifs à la vie privée et conclure une entente écrite.
- Posez des questions sur le chiffrement, les contrôles d'accès, la notification d'incident et les sous-traitants. Ce sont elles qui visent le risque; une épingle sur une carte, rarement.
Ce que la LPRPDE exige réellement
Le Commissariat à la protection de la vie privée du Canada a publié des lignes directrices précisément là-dessus, et le résumé est plus direct que ne le laisse croire le langage de la plupart des appels d'offres.
Un transfert n'est pas une communication
Confier des renseignements personnels à un fournisseur de services pour qu'il les traite pour votre compte est un transfert, c'est-à-dire une utilisation des renseignements plutôt qu'une communication à une nouvelle partie. Parce qu'il s'agit d'une utilisation, cela n'exige pas de consentement distinct, pourvu que les renseignements servent à la fin pour laquelle ils ont été recueillis. Vendre votre liste de participants à un commanditaire est une communication. Laisser votre plateforme de billetterie la stocker, non.
La LPRPDE ne distingue pas national et international
Les lignes directrices du Commissariat le disent directement : la LPRPDE ne fait pas de distinction entre les transferts nationaux et internationaux de données. Un sous-traitant en Ohio et un sous-traitant à Ottawa sont traités de la même façon par la loi. Le Commissariat a aussi indiqué que, dans les cas qu'il a examinés, les transferts ne contrevenaient pas à la LPRPDE.
La responsabilité suit les données
Ce qui s'applique, c'est le principe 4.1.3 de l'annexe 1 de la LPRPDE : une organisation « doit, par voie contractuelle ou autre, fournir un degré comparable de protection pendant que les renseignements sont entre les mains du tiers ». Vous demeurez responsable des renseignements qui se trouvent chez l'organisation à qui vous les avez transférés. Si votre fournisseur de billetterie laisse fuir votre liste de participants, c'est aussi votre problème de responsabilité que le sien.
La question juridiquement pertinente n'est donc pas *où se trouve le serveur*. C'est *ce que dit votre contrat avec le sous-traitant, et s'il peut réellement le livrer*.
Ce que la Loi 25 du Québec ajoute
Si certains de vos participants sont au Québec, le calcul change. En vertu de la *Loi sur la protection des renseignements personnels dans le secteur privé*, telle que modifiée par la Loi 25, l'article 17 impose une véritable étape procédurale.
L'évaluation des facteurs relatifs à la vie privée
Avant de communiquer des renseignements personnels à l'extérieur du Québec, une entreprise doit réaliser une évaluation des facteurs relatifs à la vie privée. La loi nomme quatre éléments à soupeser :
1. La sensibilité des renseignements.
2. Les fins auxquelles ils serviront.
3. Les mesures de protection, y compris contractuelles, qui s'y appliqueraient.
4. Le régime juridique de l'État où les renseignements iraient, y compris les principes de protection des renseignements personnels qui y sont applicables.
Les renseignements ne peuvent être communiqués que si l'évaluation établit qu'ils bénéficieraient d'une protection adéquate, au regard notamment des principes généralement reconnus en matière de protection des renseignements personnels.
L'entente écrite
La communication doit aussi faire l'objet d'une entente écrite qui tient compte des résultats de l'évaluation et, le cas échéant, des modalités convenues pour atténuer les risques qu'elle a relevés. Une simple page de conditions d'utilisation d'un fournisseur a peu de chances d'y suffire à elle seule.
Fait crucial, l'article 17 applique la même règle lorsqu'une entreprise confie à une personne ou à un organisme à l'extérieur du Québec le mandat de recueillir, d'utiliser, de communiquer ou de conserver ces renseignements pour son compte. C'est exactement ce qu'est l'utilisation d'une plateforme de billetterie hébergée à l'étranger. Un fournisseur infonuagique qui stocke des données hors de la province déclenche la règle.
Informer les personnes au moment de la collecte
La Loi 25 exige aussi que, lors de la collecte de renseignements personnels, la personne soit informée de la possibilité que ses renseignements soient communiqués à l'extérieur du Québec, en termes simples et clairs. Pour un événement, cela veut dire votre formulaire d'inscription et votre avis de confidentialité, pas une clause enfouie.
Notez ce que la Loi 25 ne dit toujours *pas* : elle n'interdit pas le transfert. Elle exige que vous l'évaluiez, le documentiez, le contractualisiez et le divulguiez.
Où vont réellement les données d'un événement
La plupart des organisateurs sous-estiment le nombre de parties qui touchent au dossier d'un participant. Un événement billetté type répartit des renseignements personnels dans au moins cinq systèmes, et une clause de résidence visant seulement la plateforme de billetterie en rate la plupart.
- La plateforme de billetterie : noms, courriels, numéros de téléphone, réponses aux questions d'inscription, historique des commandes.
- Le processeur de paiement : données de titulaire de carte et de facturation, sous sa propre entente avec vous.
- L'envoi de courriels et de messages texte : chaque adresse et chaque numéro auxquels vous écrivez.
- L'analytique et les pixels publicitaires : données comportementales, souvent acheminées vers des serveurs avec lesquels vous n'avez jamais contracté directement.
- Les outils sur place : lecteurs, impression de badges, collecte de pistes pour les exposants.
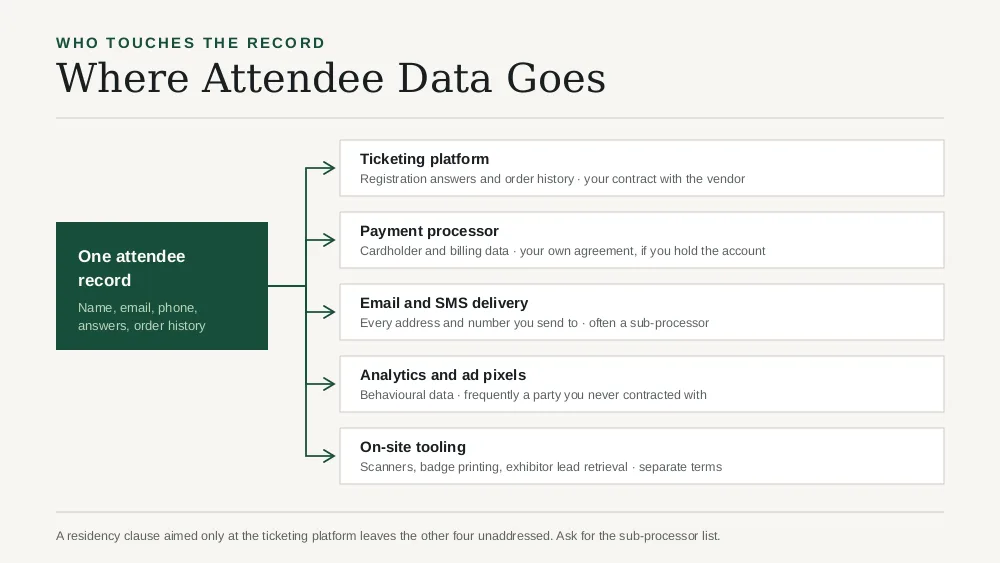
Le traitement des paiements illustre le mieux pourquoi les clauses de résidence passent souvent à côté. Si votre plateforme achemine les paiements par votre propre compte Stripe ou Square, les données de titulaire de carte vont chez ce processeur en vertu de l'entente que *vous* avez signée avec lui, pas celle de votre fournisseur de billetterie. C'est habituellement préférable pour vous, parce que vous détenez la relation et que l'argent se dépose directement à votre banque. Mais cela signifie que la question « où sont hébergées les données des participants » a au moins deux réponses, et probablement cinq.
Ce qu'il faut plutôt demander à un fournisseur de billetterie
Des questions qui font ressortir le risque réel, à peu près dans l'ordre de ce qu'elles vous apprennent :
- Qui sont vos sous-traitants, et où sont-ils? Un fournisseur hébergé au Canada qui envoie ses courriels par un service américain fait tout de même sortir des données du pays. Demandez la liste.
- Qu'est-ce qui est chiffré, au repos et en transit? Le « chiffrement au repos » est une affirmation précise sur les données stockées, et c'est une exigence courante à laquelle les fournisseurs répondent de façon vague.
- Qui, dans votre personnel, peut accéder aux dossiers des participants, et est-ce journalisé? Les contrôles d'accès et une piste de vérification comptent davantage au quotidien que la géographie.
- Quel est votre engagement de notification en cas d'incident, en heures? La LPRPDE comme la Loi 25 imposent des obligations d'incident *à vous*. Si le fournisseur vous prévient tard, vous êtes en retard.
- Pouvons-nous tout exporter, et que se passe-t-il à la résiliation? Des données que vous ne pouvez pas récupérer sont un risque qu'aucune clause de résidence ne corrige.
- Signerez-vous une entente de traitement des données? Exigée en substance pour les transferts hors Québec, et bonne pratique partout.
- Si vous servez le Québec : appuierez-vous notre évaluation? Il vous faut des détails sur leurs mesures de protection et sur le régime juridique où résident les données. Un fournisseur incapable de répondre rend votre évaluation impossible.
Rédiger une exigence qui fonctionne
Si c'est vous qui rédigez l'appel d'offres plutôt que d'y répondre :
- Séparez l'obligatoire du souhaitable. Une exigence ferme de résidence canadienne est un choix de politique légitime, mais faites-en un choix délibéré, pas une ligne recopiée. Elle exclura des fournisseurs compétents.
- Demandez la liste des sous-traitants comme livrable, et non une réponse par oui ou non.
- Précisez en heures le délai de notification d'incident et rendez-le contractuel.
- Exigez une entente de traitement signée plutôt que l'acceptation de conditions standards.
- Pour le Québec, demandez ce qu'ils fourniront pour votre évaluation, et notez la réponse.
Notre point de vue
Notre avis honnête est que la résidence est devenue un raccourci. Elle est facile à écrire, facile à vérifier et donne une impression de protection, ce qui explique qu'elle se soit répandue dans les gabarits d'appels d'offres plus vite que la loi qu'elle est censée mettre en œuvre. Pendant ce temps, les questions qui auraient réellement permis d'intercepter la plupart des incidents — qui peut accéder au dossier, est-ce chiffré au repos, à quelle vitesse nous préviendrez-vous, qui d'autre y touche — ne sont pas posées, ou reçoivent une réponse d'un mot que personne ne note.
Nous préférerions qu'on nous pose les questions difficiles. Un fournisseur capable de nommer ses sous-traitants et de s'engager par écrit sur un délai de notification est manifestement plus sûr que celui qui ne peut que pointer une carte, et la différence se voit quand quelque chose tourne mal plutôt qu'au moment de l'appel d'offres.
Où Eventist s'inscrit
Sur ce que nous pouvons affirmer clairement : les paiements passent par votre propre compte Stripe ou Square, de sorte que les données de titulaire de carte vont au processeur en vertu de l'entente que vous avez signée, et les fonds se déposent à votre banque plutôt que de séjourner dans le solde d'une plateforme. Le nom, le courriel, les réponses et l'historique de commandes de chaque participant appartiennent à votre organisation et sont exportables à tout moment, y compris après la fin de votre événement. L'accès aux dossiers d'événement est délimité par rôle de personnel plutôt que par des identifiants partagés, et les propriétaires de compte peuvent consulter un journal de vérification des actions privilégiées.
Si vous réalisez une évaluation des facteurs relatifs à la vie privée au Québec ou répondez à un questionnaire d'approvisionnement, demandez-nous les précisions dont vous avez besoin — sous-traitants, chiffrement, conservation et notification — et nous les mettrons par écrit plutôt que de vous renvoyer à une page de conditions. La page de la plateforme événementielle couvre les fonctionnalités générales, et la page des tarifs présente le tarif fixe par billet.
Foire aux questions
La loi canadienne exige-t-elle que les données des participants soient stockées au Canada?
Non. La LPRPDE, la loi fédérale sur la protection des renseignements personnels dans le secteur privé, ne contient aucune exigence de résidence des données et ne distingue pas les transferts nationaux des transferts internationaux aux fins de traitement. Ce qu'elle exige, c'est que l'organisation qui transfère demeure responsable des renseignements et emploie des moyens contractuels ou autres pour assurer un degré de protection comparable pendant qu'un tiers les traite. Certaines organisations adoptent une politique de résidence canadienne par choix, et les règles du secteur public diffèrent dans certaines provinces, mais il s'agit d'une décision de politique plutôt que d'une exigence légale générale.
Quelle est la différence entre un transfert et une communication sous la LPRPDE?
Un transfert consiste à confier des renseignements personnels à un fournisseur de services pour qu'il les traite pour votre compte, ce que la LPRPDE considère comme une utilisation des renseignements plutôt qu'une communication à une nouvelle partie. Parce qu'il s'agit d'une utilisation, cela n'exige pas un nouveau consentement tant que les renseignements servent encore à la fin pour laquelle ils ont été recueillis. Une communication remet les renseignements à quelqu'un pour ses propres fins, comme partager une liste de participants avec un commanditaire, et cela exige un consentement.
Qu'exige la Loi 25 du Québec avant que des données ne quittent la province?
L'article 17 de la *Loi sur la protection des renseignements personnels dans le secteur privé* exige une évaluation des facteurs relatifs à la vie privée avant que des renseignements personnels ne soient communiqués à l'extérieur du Québec. L'évaluation doit soupeser la sensibilité des renseignements, les fins auxquelles ils serviront, les mesures de protection, y compris contractuelles, et le régime juridique de l'État de destination. Les renseignements ne peuvent être communiqués que si l'évaluation conclut qu'ils bénéficieraient d'une protection adéquate, et la communication doit être couverte par une entente écrite reflétant l'évaluation. La même règle s'applique quand une entreprise confie à un organisme hors Québec la conservation des renseignements pour son compte.
Avons-nous besoin d'une évaluation pour une plateforme de billetterie?
Si vous êtes une entreprise exploitée au Québec et que la plateforme conservera des renseignements personnels hors de la province, oui. La Loi 25 exige aussi une évaluation pour tout projet d'acquisition, de développement ou de refonte d'un système d'information mettant en cause la collecte, l'utilisation, la communication, la conservation ou la destruction de renseignements personnels : adopter une nouvelle billetterie peut donc la déclencher indépendamment de l'endroit où résident les données. Demandez tôt au fournisseur les détails dont vous aurez besoin, car une évaluation ne peut pas se terminer sans eux.
Que devrions-nous demander à un fournisseur de billetterie sur la protection des données?
Demandez la liste des sous-traitants avec leurs emplacements, ce qui est chiffré au repos et en transit, qui dans leur personnel peut accéder aux dossiers des participants et si cet accès est journalisé, leur engagement de notification d'incident exprimé en heures, si vous pouvez tout exporter et ce qui arrive à la résiliation, et s'ils signeront une entente de traitement des données. Ce sont ces éléments qui visent les risques qui se matérialisent réellement. L'emplacement du serveur est un facteur parmi d'autres, pas la réponse à lui seul.
Utiliser notre propre compte Stripe ou Square change-t-il où vont les données?
Oui, et de façon utile. Quand les paiements passent par votre propre compte de processeur, les données de titulaire de carte vont à ce processeur en vertu de l'entente que vous avez signée directement avec lui, et les fonds se déposent à votre banque plutôt que de transiter par le solde d'une plateforme. Cela veut dire que votre analyse de la vie privée doit couvrir le processeur en plus de la plateforme de billetterie, mais vous détenez cette relation et pouvez en lire les conditions vous-même plutôt que d'hériter de ce que votre fournisseur a négocié.
Sources
- Lignes directrices sur le traitement transfrontalier de données personnelles, Commissariat à la protection de la vie privée du Canada
- Loi sur la protection des renseignements personnels dans le secteur privé, P-39.1, Québec
- The Quebec Privacy Regulator's Guide on Law 25-compliant Privacy Impact Assessments, McCarthy Tétrault
- Loi 25 : démystifier les évaluations des facteurs relatifs à la vie privée, Norton Rose Fulbright
À lire aussi
Étiquettes
Prêt à simplifier vos événements ?
Rejoignez des centaines d'organisateurs, studios et directeurs de festivals qui font confiance à Eventist pour gérer leurs événements.