Permisos basados en roles: cómo funcionan y cómo configurarlos
Los permisos basados en roles dan a las personas acceso a un sistema según el puesto que ocupan, no según quiénes son como individuos. Defines un rol, como administrador, editor o lector, le asocias un conjunto de permisos y luego asignas personas a ese rol. Cuando cambia el puesto de alguien, cambias el rol, no decenas de ajustes individuales. Esta guía explica el modelo, cómo se compara con otros enfoques y cómo armar una estructura de roles que se sostenga, con ejemplos del mundo en el que trabajamos: festivales, conferencias, ferias comerciales y eventos con boletos, donde muchas personas usan el mismo sistema durante un periodo corto y de mucha presión.
En resumen
- Los permisos basados en roles (RBAC) vinculan los derechos de acceso a roles de trabajo predefinidos, así que una persona hereda solo lo que el rol permite.
- El objetivo es el mínimo privilegio: cada persona recibe el acceso mínimo que necesita para sus tareas, nada "por si acaso".
- RBAC es más simple y más barato de operar que los modelos basados en atributos (ABAC) o en políticas (PBAC), pero es menos granular y puede volverse rígido.
- La falla principal es la acumulación de privilegios (privilege creep): las personas cambian de rol y conservan el acceso anterior. Programa revisiones de acceso y retira el acceso cuando termine un rol.
- Para eventos, planifica los roles en torno a puestos reales (taquilla, personal de acceso, jefes de escenario, comerciantes, voluntarios) y configúralos mucho antes del montaje.
Qué significan los permisos basados en roles
El nombre formal es control de acceso basado en roles, o RBAC. El glosario del NIST lo define como un modelo en el que las acciones permitidas sobre los recursos se asocian con roles y no con identidades individuales. IBM describe la misma idea como autorizar el acceso de los usuarios finales a sistemas, aplicaciones y datos según el rol predefinido de cada usuario.
Tres términos hacen casi todo el trabajo:
- Rol: una función de trabajo con nombre, como "líder de taquilla" o "jefe de escenario".
- Permiso: una acción específica sobre algo específico, como "ver la lista de asistentes", "editar el programa" o "emitir un reembolso".
- Asignación: el vínculo entre una persona y un rol.
Según la descripción del modelo que hace el NIST, RBAC se basa en tres principios: un usuario debe tener un rol activo, un usuario solo puede asumir los roles para los que está autorizado y todo permiso debe otorgarse a través de un rol autorizado. En la práctica, eso significa que no hay una puerta lateral. Si quieres que alguien haga algo, o le das ese permiso a su rol o le das un rol distinto.
Permisos basados en roles frente a permisos individuales
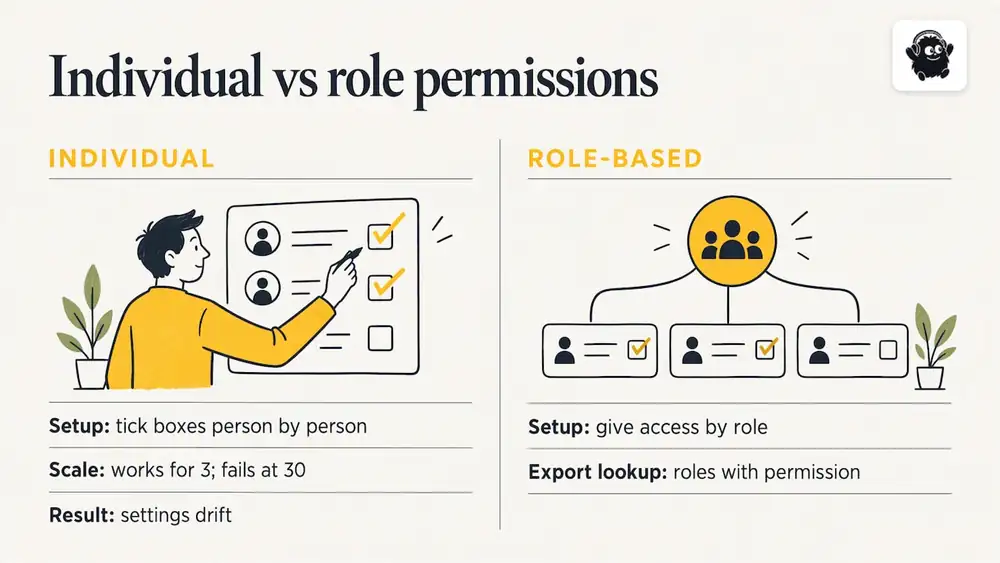
Sin roles, un administrador marca casillas persona por persona. Eso funciona con tres personas. Falla con treinta, porque nadie puede decir de un vistazo quién puede hacer qué, y los ajustes se van desviando. Con roles, la pregunta "¿quién puede exportar los datos de los asistentes?" tiene una respuesta corta: las personas que tienen roles que incluyen ese permiso.
Por qué importa: el mínimo privilegio
El principio detrás de un buen diseño de roles es el mínimo privilegio: otorga a los usuarios solo el acceso mínimo que necesitan para sus tareas específicas. La guía de gestión de identidades y accesos de CISA para administradores lo considera esencial para limitar el daño de las amenazas internas, la exposición accidental de datos y el robo de cuentas.
La versión de esto en un evento es fácil de imaginar. Un voluntario que escanea boletos en una puerta de acceso no necesita ver los ingresos por ventas, editar precios ni descargar la lista completa de asistentes. Si ese voluntario pierde su celular o su cuenta se comparte, un rol acotado limita el problema al escaneo.
Hay tres beneficios prácticos:
1. Menos cambios accidentales. Un comerciante no puede reescribir la descripción de un boleto si su rol nunca incluyó editarla.
2. Menos exposición de datos. Los nombres, correos y detalles de pedido de los asistentes llegan solo a las personas que los necesitan.
3. Incorporación más rápida. Sumar al voluntario número 40 es una asignación de rol, no un nuevo proyecto de configuración.
RBAC vs. ABAC vs. PBAC
Los lectores suelen preguntar qué modelo es mejor. La respuesta honesta es que depende de qué tan dinámicas necesiten ser tus decisiones. La comparación de Frontegg describe RBAC como fácil de implementar y escalable, pero potencialmente rígido en entornos dinámicos, mientras que ABAC y PBAC permiten tomar decisiones con base en atributos en tiempo real, como la hora, la ubicación o el estado del dispositivo. El resumen de Auth0 para SaaS da el ejemplo típico de RBAC: un usuario puede ser administrador, gerente, editor o lector, y cada rol lleva un conjunto de permisos.
| Modelo | Cómo se decide el acceso | Fortaleza | Limitación |
|---|---|---|---|
| RBAC | El rol asignado a la persona | Simple, predecible, fácil de auditar | Poco granular; puede volverse rígido |
| ABAC | Atributos del usuario, del recurso y del contexto (hora, ubicación, dispositivo) | Granular, sensible al contexto | Requiere más experiencia para definirlo y mantenerlo |
| PBAC | Políticas definidas de forma centralizada que se evalúan en el momento de cada solicitud | Flexible en muchos sistemas | Los conjuntos de políticas pueden volverse complejos |
Frontegg también señala que implementar RBAC suele costar menos y ser menos complejo que ABAC o PBAC, que a menudo requieren mucha experiencia en TI. Para el equipo de un festival, el comité de una conferencia o la taquilla de un recinto, RBAC casi siempre es el punto de partida correcto. Los equipos de eventos cambian rápido, pero los puestos en sí (puerta de acceso, taquilla, escenario, enlace con comerciantes) son estables y se entienden bien. Las reglas por atributos, como "escaneo permitido solo entre la apertura y el cierre de puertas", son un refinamiento que puede que necesites o no.
Cómo diseñar roles que funcionen
El error más común es copiar una lista genérica de roles en lugar de mapear los puestos reales. En su lugar, sigue esta secuencia.
1. Enumera las tareas, no los cargos
Anota cada tarea que alguien realiza en el sistema: crear eventos, cambiar precios, emitir reembolsos, ver datos de asistentes, escanear boletos, cobrar en la puerta, editar el programa, subir material de los ponentes, aprobar stands de comerciantes y exportar reportes. Los cargos varían de una organización a otra; las tareas no.
2. Agrupa las tareas en puestos
Las tareas que siempre van juntas se convierten en un rol. Escanear boletos y buscar un nombre en una lista van juntas. Cambiar precios y emitir reembolsos no van con ellas.
3. Empieza con el rol más acotado y agrega
Empieza cada rol en cero y agrega permisos solo cuando alguien no pueda hacer su trabajo sin ellos. Esto es más fácil que empezar con un acceso amplio e intentar quitar cosas después, porque la gente nota de inmediato un permiso que le falta, pero nunca nota uno que le sobra.
4. Mantén un número reducido de roles
Una docena de roles bien definidos es mejor que sesenta casi duplicados. Si te encuentras creando "personal de acceso, entrada norte, solo viernes", da un paso atrás: eso es un calendario de turnos, no un rol.
5. Separa las funciones sensibles
La persona que fija los precios no debería ser la única que puede hacer reembolsos. Quienes exportan datos de asistentes deberían ser un grupo pequeño de personas identificadas por nombre. El dinero y los datos personales merecen los roles más restringidos.
Ejemplo de estructura de roles para un evento con boletos
La tabla de abajo es una plantilla de trabajo para un festival o una conferencia de tamaño mediano. Es una ilustración de cómo pensar en los roles, no una descripción de la configuración de ningún producto en particular, así que adáptala a lo que ofrezca tu sistema.
| Rol | Normalmente necesita | No debería tener |
|---|---|---|
| Dueño del evento / administrador | Todo, incluidas la facturación y la gestión de usuarios | Nada está fuera de su alcance, así que limita este grupo a dos o tres personas |
| Responsable de finanzas | Reportes de ventas, liquidaciones, reembolsos | Edición del programa, gestión de comerciantes |
| Responsable de marketing | Contenido de la página del evento, códigos promocionales, campañas de correo | Reembolsos, exportaciones completas de datos de asistentes |
| Taquilla / ventas en la puerta | Buscar pedidos, cobrar en la puerta, reimprimir boletos | Cambios de precio, reportes de ingresos totales |
| Personal de acceso o de check-in | Escanear boletos, marcar asistencia | Edición de pedidos, exportaciones de asistentes |
| Jefe de escenario o de línea temática | Editar el programa de su propio escenario | Otros escenarios, boletería |
| Ponente o artista | Ver y actualizar los detalles y el material de su propia sesión | Contenido de cualquier otra persona, datos de asistentes |
| Comerciante o expositor | Los detalles de su propio stand y su ubicación asignada | Boletería, información de otros comerciantes |
| Voluntario | Un turno definido y una lista de tareas | Todo lo que no esté en esa lista |
Observa que las partes externas (ponentes, comerciantes, voluntarios) solo tienen acceso a su propia parte. Ahí es donde los equipos de eventos comparten de más con mayor frecuencia, normalmente porque una cuenta compartida es más rápida que crear una cuenta propia el martes antes del festival.
Perspectiva: los roles son parte del minuto a minuto
Creamos software para eventos, y el patrón que vemos es que los permisos se tratan como un pendiente de TI para después, cuando en realidad son una decisión operativa. El día del evento, la pregunta no es la seguridad en abstracto. Es si la persona en la puerta puede escanear boletos rápido, si el jefe de escenario puede corregir la hora de un cambio de escenario sin llamar a la oficina y si el voluntario que llegó al mediodía puede ver solo sus tareas.
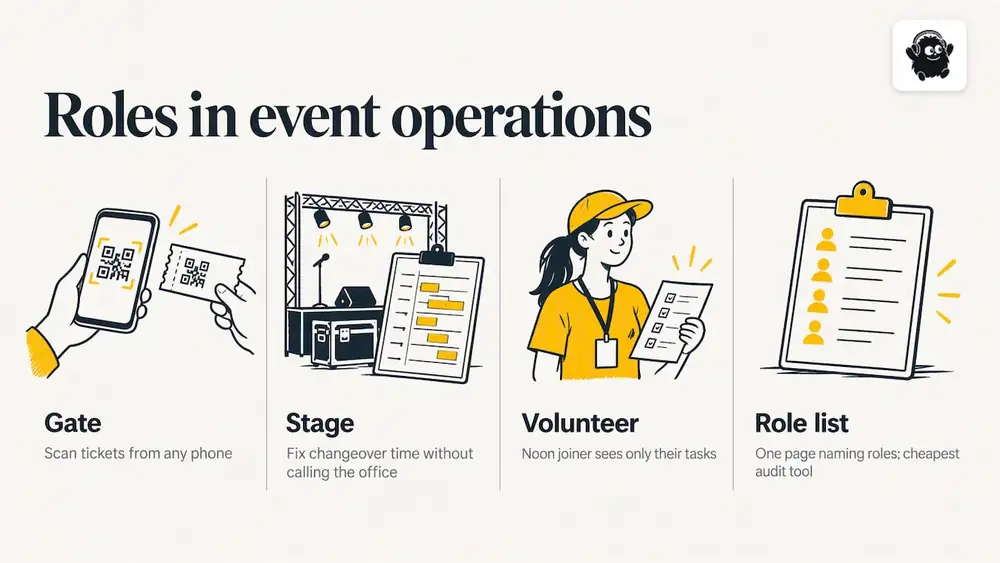
Por eso pensamos en los roles del personal y el minuto a minuto como un solo trabajo. Decide quién hace qué y luego dale a cada puesto el acceso que necesita y nada más. Eventist incluye roles del personal y un minuto a minuto junto con la boletería, el check-in con QR desde cualquier celular y un punto de venta integrado para las ventas en la puerta, así que las personas que escanean y venden en la puerta pueden trabajar desde el mismo sistema en el que planean los organizadores.
Nuestro consejo: define los roles antes de reclutar voluntarios, no después. Y pon la lista de roles por escrito. Un documento de una página que diga quién tiene cada rol es la herramienta de auditoría más barata que un equipo de eventos va a tener.
Acumulación de privilegios y revisiones de acceso
Los roles resuelven el problema de la configuración. No resuelven el problema del mantenimiento. La guía de CISA describe cómo no auditar ni depurar los privilegios, sobre todo cuando el personal cambia de rol, lleva a la acumulación de privilegios: las personas van sumando permisos poco a poco, lo que aumenta el daño que puede causar una cuenta comprometida. La misma guía apunta a gestionar el ciclo de vida del acceso (ingreso, cambio, salida) para que los privilegios se revoquen cuando un miembro del personal o un contratista cambia de rol o se va.
Los eventos empeoran esto. Los equipos son temporales, los contratistas rotan entre ediciones y el coordinador de voluntarios del año pasado puede seguir teniendo el acceso del año pasado. Una rutina corta ayuda:
- Antes del evento: confirma que cada cuenta corresponde a una persona con nombre y a un rol vigente.
- Después del evento: retira el acceso de quien no vaya a regresar y baja de nivel a quien haya cambiado de puesto.
- Antes de la siguiente edición: revisa de nuevo la lista completa, en lugar de suponer que sigue siendo correcta.
La lógica es la misma que aplica cuando restringes quién puede siquiera abrir un contenido, como con los recorridos virtuales protegidos con contraseña: decide quién necesita acceso, otórgalo de forma deliberada y retíralo cuando la necesidad termine.
Una nota sobre el aspecto legal: las obligaciones de privacidad, los contratos con proveedores y los requisitos de los seguros influyen en cómo manejas los datos de los asistentes. Este artículo es orientación general, no asesoría legal. Para tu situación específica, habla con un abogado o con el responsable de privacidad de tu organización.
Errores comunes
- Cuentas compartidas. Una sola cuenta para "la puerta" hace imposible saber quién hizo qué, e imposible revocar el acceso de una sola persona.
- Todos son administradores. Parece eficiente hasta que alguien elimina un tipo de boleto después de que empezaron las ventas.
- Roles con nombre de personas. "El rol de Sam" no es un rol. Ponle el nombre del puesto.
- Sin paso de salida. El acceso se otorga en la incorporación y nunca se retira.
- Exceso de ingeniería. Si necesitas una hoja de cálculo para explicar tus roles, tienes demasiados.
Cómo elegir software para eventos pensando en los permisos
Cuando evalúes cualquier plataforma, pon a prueba su modelo de permisos con tu propia tabla de roles. Pregunta:
1. ¿Puedo darle al personal de la puerta funciones de escaneo y venta sin exponer los reportes?
2. ¿Los ponentes, artistas y comerciantes pueden ver y editar solo su propio material?
3. ¿Puedo quitarle el acceso a una persona rápidamente, en pleno evento?
4. ¿Cómo describe el proveedor su manejo de los datos y la seguridad? Eventist publica una página de seguridad y datos para los organizadores que quieran revisarla.
Si las respuestas son vagas, tómalo como información. Nuestros precios están en la página de precios; a octubre de 2026, los organizadores canadienses pagan $0.85 CAD por boleto pagado para la boletería de eventos y $4.99 CAD por boleto pagado para festivales y conferencias, y las comisiones por procesamiento de tarjetas se pagan a Stripe o Square según su propia tarifa. Los boletos y registros gratuitos funcionan con planes mensuales desde $100 CAD. Para festivales y conferencias de varios días, nuestra página de software de registro para conferencias muestra cómo se integran el registro, la programación y el trabajo del personal.
Preguntas frecuentes
¿Qué son los permisos basados en roles?
Son una forma de controlar el acceso en la que los permisos pertenecen a roles y las personas se asignan a roles. Por ejemplo, un líder de taquilla tiene un rol con permisos para buscar pedidos y hacer reembolsos, y cualquier persona a la que se le asigne ese rol hereda exactamente esas funciones. El glosario del NIST define el modelo como uno en el que las acciones permitidas se asocian con roles en lugar de con identidades individuales.
¿Cuál es la diferencia entre RBAC, ABAC y PBAC?
RBAC decide el acceso según el rol. ABAC decide según atributos como la hora, la ubicación o el estado del dispositivo, y PBAC según políticas definidas de forma centralizada. RBAC es más simple y más barato de operar, mientras que ABAC y PBAC son más flexibles, pero requieren más experiencia para mantenerlos.
¿Cuál es mejor, RBAC o ABAC?
Ninguno es mejor en todos los casos. RBAC se adapta a organizaciones con puestos estables y predecibles, lo que describe a la mayoría de los equipos de eventos. ABAC tiene sentido cuando las decisiones dependen de un contexto cambiante, y muchos sistemas combinan los dos: usan los roles como base y los atributos para las excepciones.
¿Qué significa el acceso basado en roles para los voluntarios?
Significa que un voluntario recibe un rol limitado a sus tareas, como escanear boletos durante un turno, y nada más. Esto protege los datos de los asistentes y evita cambios accidentales. Cuando termina el turno o el evento, retiras el rol.
¿Cada cuánto deben revisarse los permisos?
Revísalos al menos antes y después de cada evento, y cada vez que alguien cambie de puesto. La guía de CISA relaciona no depurar los privilegios después de los cambios de rol con la acumulación de privilegios, así que una revisión corta y periódica es la salvaguarda práctica.
Fuentes
- Glosario del NIST CSRC: control de acceso basado en roles
- IBM: ¿Qué es el control de acceso basado en roles (RBAC)?
- CISA: mejores prácticas recomendadas de gestión de identidades y accesos para administradores
- Frontegg: RBAC vs. ABAC vs. PBAC
- Auth0: ABAC vs. RBAC vs. PBAC para SaaS
Lecturas recomendadas
Etiquetas
¿Listo para simplificar tus eventos?
Únete a cientos de organizadores, estudios y directores de festivales que confían en Eventist para gestionar sus eventos.