Permissions basées sur les rôles : comment elles fonctionnent et comment les configurer
Les permissions basées sur les rôles donnent accès à un système selon le poste qu'une personne occupe, et non selon qui elle est en tant qu'individu. Vous définissez un rôle, par exemple administrateur, éditeur ou lecteur, vous y rattachez un ensemble de permissions, puis vous attribuez ce rôle à des personnes. Quand le poste de quelqu'un change, vous changez son rôle, pas des dizaines de réglages individuels. Ce guide explique le modèle, le compare aux autres approches et montre comment bâtir une structure de rôles qui tient la route, avec des exemples tirés du milieu où nous travaillons : festivals, congrès, salons professionnels et événements avec billetterie, où beaucoup de personnes utilisent le même système pendant une période courte et sous haute pression.
En bref
- Les permissions basées sur les rôles (RBAC) lient les droits d'accès à des rôles prédéfinis correspondant à des postes, de sorte qu'une personne hérite uniquement de ce que son rôle autorise.
- L'objectif est le moindre privilège : chaque personne reçoit l'accès minimal nécessaire à ses tâches, rien « au cas où ».
- Le RBAC est plus simple et moins coûteux à exploiter que les modèles basés sur les attributs (ABAC) ou sur les politiques (PBAC), mais il est moins fin et peut devenir rigide.
- Le principal écueil est l'accumulation de privilèges : des personnes changent de rôle et conservent leurs anciens accès. Planifiez des revues des accès et retirez l'accès lorsqu'un rôle prend fin.
- Pour les événements, planifiez les rôles en fonction des vrais postes (guichet, personnel aux entrées, régisseurs de scène, exposants, bénévoles) et configurez-les bien avant le montage.
Ce que signifient les permissions basées sur les rôles
Le nom officiel est contrôle d'accès basé sur les rôles, ou RBAC. Le glossaire du NIST le définit comme un modèle dans lequel les actions permises sur les ressources sont associées à des rôles plutôt qu'à des identités individuelles. IBM décrit la même idée comme le fait d'autoriser l'accès des utilisateurs finaux aux systèmes, aux applications et aux données en fonction du rôle prédéfini de chaque utilisateur.
Trois termes font l'essentiel du travail :
- Rôle : une fonction nommée, comme « responsable du guichet » ou « régisseur de scène ».
- Permission : une action précise sur un élément précis, comme « voir la liste des participants », « modifier l'horaire » ou « émettre un remboursement ».
- Attribution : le lien entre une personne et un rôle.
Selon la description du modèle par le NIST, le RBAC repose sur trois principes : un utilisateur doit avoir un rôle actif, un utilisateur ne peut assumer que les rôles pour lesquels il est autorisé, et toute permission doit être accordée par l'intermédiaire d'un rôle autorisé. En pratique, cela signifie qu'il n'existe aucun chemin détourné. Si vous voulez qu'une personne fasse quelque chose, vous donnez cette permission à son rôle ou vous lui donnez un autre rôle.
Permissions basées sur les rôles par rapport aux permissions individuelles
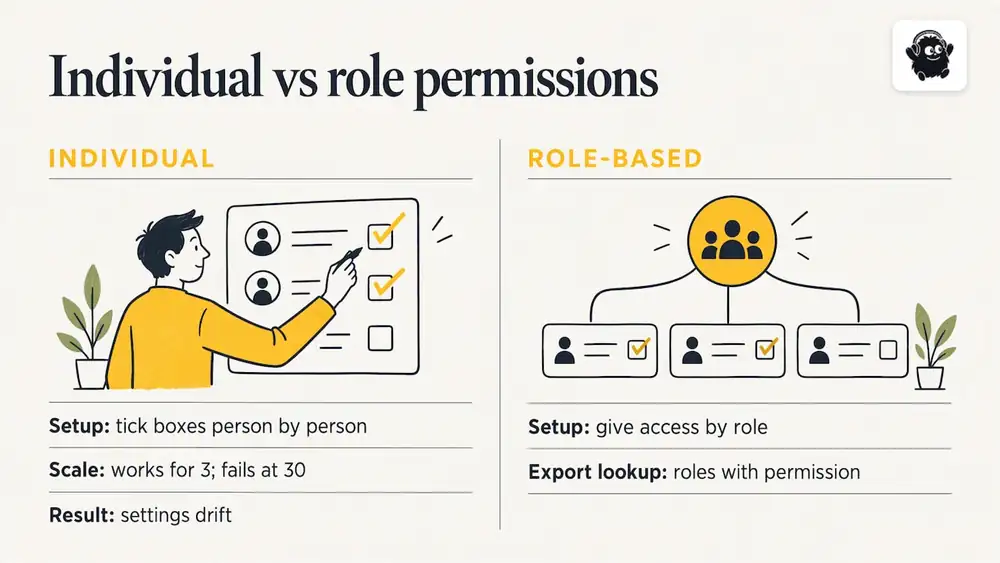
Sans rôles, un administrateur coche des cases personne par personne. Cela fonctionne pour trois personnes. Cela ne fonctionne plus à trente, car personne ne peut dire d'un coup d'œil qui peut faire quoi, et les réglages dérivent. Avec des rôles, la question « qui peut exporter les données des participants? » a une réponse courte : les personnes qui détiennent des rôles comprenant cette permission.
Pourquoi c'est important : le moindre privilège
Le principe qui sous-tend une bonne conception des rôles est le moindre privilège : n'accorder aux utilisateurs que l'accès minimal dont ils ont besoin pour leurs tâches précises. Les recommandations de la CISA en matière de gestion des identités et des accès, destinées aux administrateurs, le jugent essentiel pour limiter les dommages causés par les menaces internes, l'exposition accidentelle de données et la prise de contrôle de comptes.
La version événementielle est facile à imaginer. Un bénévole qui scanne des billets à une entrée n'a pas besoin de voir les revenus de ventes, de modifier les prix ni de télécharger la liste complète des participants. Si le téléphone de ce bénévole est perdu ou que ses identifiants sont partagés, un rôle restreint limite le problème à la lecture des billets.
Il y a trois avantages concrets :
1. Moins de modifications accidentelles. Un exposant ne peut pas réécrire la description d'un billet si son rôle ne lui a jamais permis de la modifier.
2. Moins d'exposition des données. Les noms, les adresses courriel et les détails de commande des participants ne parviennent qu'aux personnes qui en ont besoin.
3. Une intégration plus rapide. L'ajout du 40e bénévole est une attribution de rôle, pas un nouveau projet de configuration.
RBAC, ABAC ou PBAC
Les lecteurs demandent souvent quel modèle est le meilleur. La réponse honnête, c'est que tout dépend du degré de souplesse que doivent avoir vos décisions. La comparaison de Frontegg décrit le RBAC comme simple à mettre en œuvre et évolutif, mais potentiellement rigide dans les environnements dynamiques, tandis que l'ABAC et le PBAC permettent des décisions fondées sur des attributs en temps réel comme l'heure, l'emplacement ou l'état de l'appareil. La présentation d'Auth0 consacrée au SaaS donne l'exemple typique du RBAC : un utilisateur peut être administrateur, gestionnaire, éditeur ou lecteur, et chaque rôle comporte un ensemble de permissions.
| Modèle | Comment l'accès est déterminé | Force | Limite |
|---|---|---|---|
| RBAC | Le rôle attribué à la personne | Simple, prévisible, facile à auditer | Peu granulaire; peut devenir rigide |
| ABAC | Les attributs de l'utilisateur, de la ressource et du contexte (heure, emplacement, appareil) | Très granulaire, sensible au contexte | Demande plus d'expertise pour le définir et le maintenir |
| PBAC | Des politiques définies de façon centralisée et évaluées au moment de la demande | Souple à l'échelle de nombreux systèmes | Les ensembles de politiques peuvent devenir complexes |
Frontegg souligne aussi que la mise en œuvre du RBAC est généralement moins coûteuse et moins complexe que celle de l'ABAC ou du PBAC, qui exigent souvent une expertise poussée en TI. Pour une équipe de festival, un comité de congrès ou le guichet d'une salle, le RBAC est presque toujours le bon point de départ. Les équipes d'événements changent rapidement, mais les postes eux-mêmes (entrées, guichet, scène, liaison avec les exposants) sont stables et bien compris. Les règles fondées sur des attributs, comme « lecture des billets permise seulement entre l'ouverture et la fermeture des portes », sont un raffinement dont vous pourriez avoir besoin, ou non.
Comment concevoir des rôles qui fonctionnent
L'erreur la plus courante consiste à copier une liste générique de rôles au lieu de recenser les vrais postes. Suivez plutôt cette séquence.
1. Dressez la liste des tâches, pas des titres de poste
Notez chaque tâche qu'une personne accomplit dans le système : créer des événements, changer les prix, émettre des remboursements, consulter les données des participants, scanner des billets, encaisser les paiements à la porte, modifier l'horaire, téléverser le matériel des conférenciers, approuver les kiosques des exposants et exporter des rapports. Les titres varient d'une organisation à l'autre; les tâches, non.
2. Regroupez les tâches en postes
Les tâches qui vont toujours ensemble deviennent un rôle. Scanner des billets et chercher un nom dans une liste vont ensemble. Changer les prix et émettre des remboursements n'ont pas leur place avec elles.
3. Partez du rôle le plus restreint et ajoutez
Faites partir chaque rôle de zéro et n'ajoutez des permissions que lorsqu'une personne ne peut pas faire son travail sans elles. C'est plus facile que de partir large et d'essayer de retirer des choses plus tard, car les gens remarquent immédiatement une permission manquante, mais jamais une permission en trop.
4. Limitez le nombre de rôles
Une douzaine de rôles bien définis valent mieux que soixante quasi-doublons. Si vous vous surprenez à créer « personnel aux entrées, entrée nord, vendredi seulement », prenez du recul : c'est un horaire du personnel, pas un rôle.
5. Séparez les tâches sensibles
La personne qui fixe les prix ne devrait pas être la seule à pouvoir rembourser. La personne qui exporte les données des participants devrait faire partie d'un petit groupe nommément désigné. L'argent et les données personnelles méritent les rôles les plus restreints.
Exemple de structure de rôles pour un événement avec billetterie
Le tableau ci-dessous est un modèle de travail pour un festival ou un congrès de taille moyenne. Il illustre la façon de réfléchir aux rôles et ne décrit pas les réglages d'un produit en particulier; adaptez-le donc à ce que votre système offre.
| Rôle | A généralement besoin de | Ne devrait pas avoir |
|---|---|---|
| Propriétaire de l'événement / administrateur | Tout, y compris la facturation et la gestion des utilisateurs | Rien ne lui est interdit; limitez donc ce groupe à deux ou trois personnes |
| Responsable des finances | Rapports de ventes, virements, remboursements | Modification de l'horaire, gestion des exposants |
| Responsable du marketing | Contenu de la page de l'événement, codes promotionnels, campagnes par courriel | Remboursements, exportations complètes des données des participants |
| Guichet / ventes à la porte | Rechercher des commandes, encaisser les paiements à la porte, réimprimer des billets | Changements de prix, rapports sur les revenus totaux |
| Personnel aux entrées ou à l'enregistrement | Scanner les billets, marquer les présences | Modifications de commandes, exportations des participants |
| Régisseur de scène ou responsable de volet | Modifier l'horaire de sa propre scène | Autres scènes, billetterie |
| Conférencier ou artiste | Consulter et mettre à jour les détails et le matériel de sa propre séance | Le contenu des autres, données des participants |
| Marchand ou exposant | Les détails de son propre kiosque et l'emplacement qui lui est attribué | Billetterie, renseignements des autres exposants |
| Bénévole | Un quart de travail défini et une liste de tâches | Tout ce qui ne figure pas sur cette liste |
Remarquez que les parties externes (conférenciers, exposants, bénévoles) n'ont accès qu'à leur propre portion. C'est là que les équipes d'événements en donnent le plus souvent trop, généralement parce qu'un identifiant partagé est plus rapide que la création d'un vrai compte le mardi qui précède le festival.
Point de vue : les rôles font partie du déroulement
Nous concevons des logiciels événementiels, et ce que nous constatons, c'est que les permissions sont traitées comme un détail de TI réglé après coup, alors qu'il s'agit en réalité d'une décision opérationnelle. Le jour de l'événement, la question n'est pas la sécurité dans l'abstrait. Il s'agit de savoir si la personne à l'entrée peut scanner les billets rapidement, si le régisseur de scène peut corriger l'heure d'un changement de plateau sans appeler le bureau et si le bénévole arrivé à midi ne voit que ses propres tâches.
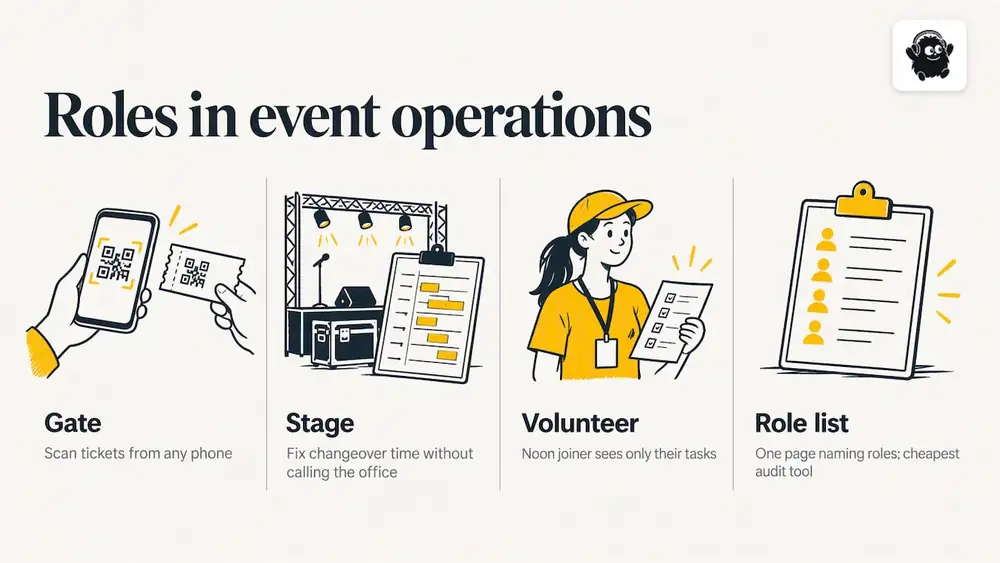
C'est pourquoi nous considérons les rôles du personnel et le déroulement comme un seul et même travail. Déterminez qui fait quoi, puis donnez à chaque poste l'accès dont il a besoin, sans plus. Eventist comprend des rôles pour le personnel et un déroulement, en plus de la billetterie, de l'enregistrement par code QR à partir de n'importe quel téléphone et d'un point de vente intégré pour les ventes à la porte, de sorte que les personnes qui scannent et vendent à l'entrée peuvent travailler dans le même système que celui où les organisateurs planifient.
Notre conseil : déterminez les rôles avant de recruter les bénévoles, pas après. Et mettez la liste des rôles par écrit. Un document d'une page qui indique qui occupe quel rôle est l'outil d'audit le moins cher qu'une équipe d'événement possédera jamais.
Accumulation de privilèges et revues des accès
Les rôles règlent le problème de la configuration. Ils ne règlent pas celui de l'entretien. Le guide de la CISA explique comment le fait de ne pas auditer et élaguer les privilèges, surtout quand des membres du personnel changent de rôle, mène à l'accumulation de privilèges : les gens amassent graduellement des permissions, ce qui augmente les dommages que peut causer la compromission d'un compte. Le même guide recommande de gérer le cycle de vie des accès (arrivée, changement de poste, départ) afin que les privilèges soient révoqués lorsqu'un membre du personnel ou un contractuel change de rôle ou s'en va.
Les événements aggravent la situation. Les équipes sont temporaires, les contractuels se succèdent d'une édition à l'autre, et le coordonnateur des bénévoles de l'an dernier a peut-être encore ses identifiants de l'an dernier. Une courte routine aide :
- Avant l'événement : vérifiez que chaque compte correspond à une personne nommée et à un rôle actuel.
- Après l'événement : retirez l'accès de toute personne qui ne revient pas, et réduisez les accès de toute personne dont le poste a changé.
- Avant la prochaine édition : passez de nouveau toute la liste en revue, plutôt que de supposer qu'elle est toujours exacte.
La logique est la même que lorsque vous restreignez qui peut tout simplement ouvrir un contenu, comme avec les visites virtuelles protégées par mot de passe : déterminez qui a besoin d'un accès, accordez-le de façon délibérée et retirez-le quand le besoin prend fin.
Une note sur le volet juridique : les obligations en matière de protection de la vie privée, les contrats avec les fournisseurs et les exigences d'assurance influent tous sur la façon dont vous traitez les données des participants. Cet article est un guide général, pas un avis juridique. Pour votre situation précise, consultez un avocat ou le responsable de la protection des renseignements personnels de votre organisation.
Erreurs fréquentes
- Des identifiants partagés. Un seul compte pour « l'entrée » rend impossible de savoir qui a fait quoi, et impossible de retirer l'accès d'une seule personne.
- Tout le monde est administrateur. Cela semble efficace jusqu'à ce que quelqu'un supprime un type de billet après le début des ventes.
- Des rôles nommés d'après des personnes. « Le rôle de Sam » n'est pas un rôle. Nommez le poste.
- Aucune étape de départ. L'accès est accordé à l'intégration et n'est jamais retiré.
- Une structure trop complexe. Si vous avez besoin d'un tableur pour expliquer vos rôles, c'est qu'il y en a trop.
Choisir un logiciel événementiel en pensant aux permissions
Quand vous évaluez une plateforme, quelle qu'elle soit, testez son modèle de permissions à partir de votre propre tableau des rôles. Posez ces questions :
1. Puis-je permettre au personnel à la porte de scanner et de vendre sans exposer les rapports?
2. Les conférenciers, les artistes et les exposants peuvent-ils voir et modifier uniquement leur propre matériel?
3. Puis-je retirer rapidement l'accès d'une personne, en plein milieu d'un événement?
4. Comment le fournisseur décrit-il sa gestion des données et de la sécurité? Eventist publie une page sur la sécurité et les données pour les organisateurs qui veulent l'examiner.
Si les réponses sont vagues, considérez que c'est en soi une information. Nos propres tarifs figurent sur la page des tarifs; en date d'octobre 2026, les organisateurs canadiens paient 0,85 $ CA par billet payant pour la billetterie d'événements et 4,99 $ CA par billet payant pour les festivals et les congrès, les frais de traitement des cartes étant payés à Stripe ou à Square selon leurs propres tarifs. Les billets gratuits et les inscriptions fonctionnent avec des forfaits mensuels à partir de 100 $ CA. Pour les festivals et les congrès de plusieurs jours, notre page sur le logiciel d'inscription aux congrès montre comment l'inscription, la planification des horaires et le travail du personnel s'articulent.
Foire aux questions
Que sont les permissions basées sur les rôles?
Il s'agit d'une façon de contrôler l'accès dans laquelle les permissions appartiennent à des rôles et les personnes sont affectées à des rôles. Par exemple, un responsable du guichet détient un rôle comportant les permissions de recherche de commandes et de remboursement, et toute personne à qui l'on donne ce rôle hérite exactement de ces capacités. Le glossaire du NIST définit ce modèle comme un modèle dans lequel les actions permises sont associées à des rôles plutôt qu'à des identités individuelles.
Quelle est la différence entre RBAC, ABAC et PBAC?
Le RBAC détermine l'accès selon le rôle. L'ABAC le détermine selon des attributs comme l'heure, l'emplacement ou l'état de l'appareil, et le PBAC, selon des politiques définies de façon centralisée. Le RBAC est plus simple et moins coûteux à exploiter, tandis que l'ABAC et le PBAC sont plus souples, mais exigent plus d'expertise pour leur maintien.
Lequel est le meilleur, le RBAC ou l'ABAC?
Aucun n'est meilleur dans tous les cas. Le RBAC convient aux organisations dont les postes sont stables et prévisibles, ce qui décrit la plupart des équipes d'événements. L'ABAC se justifie lorsque les décisions dépendent d'un contexte changeant, et de nombreux systèmes combinent les deux, en utilisant les rôles comme base et les attributs pour les exceptions.
Que signifie l'accès basé sur les rôles pour les bénévoles?
Cela signifie qu'un bénévole reçoit un rôle limité à ses tâches, par exemple scanner des billets pendant un quart de travail, et rien de plus. Cela protège les données des participants et évite les modifications accidentelles. Quand le quart ou l'événement prend fin, vous retirez le rôle.
À quelle fréquence faut-il revoir les permissions?
Faites une revue au moins avant et après chaque événement, ainsi que chaque fois qu'une personne change de poste. Le guide de la CISA associe l'omission d'élaguer les privilèges après un changement de rôle à l'accumulation de privilèges; une revue courte et régulière est donc la protection concrète.
Sources
- Glossaire du NIST CSRC : contrôle d'accès basé sur les rôles
- IBM : Qu'est-ce que le contrôle d'accès basé sur les rôles (RBAC)?
- CISA : pratiques exemplaires recommandées en gestion des identités et des accès pour les administrateurs
- Frontegg : RBAC, ABAC ou PBAC
- Auth0 : ABAC, RBAC ou PBAC pour le SaaS
À lire aussi
Étiquettes
Prêt à simplifier vos événements ?
Rejoignez des centaines d'organisateurs, studios et directeurs de festivals qui font confiance à Eventist pour gérer leurs événements.